ActiveState ライブラリ
7,900 万以上のコンポーネント
12 のエコシステムにまたがり、組織が扱うあらゆるオープンソースコンポーネントを網羅する、単一かつ信頼できる情報源。
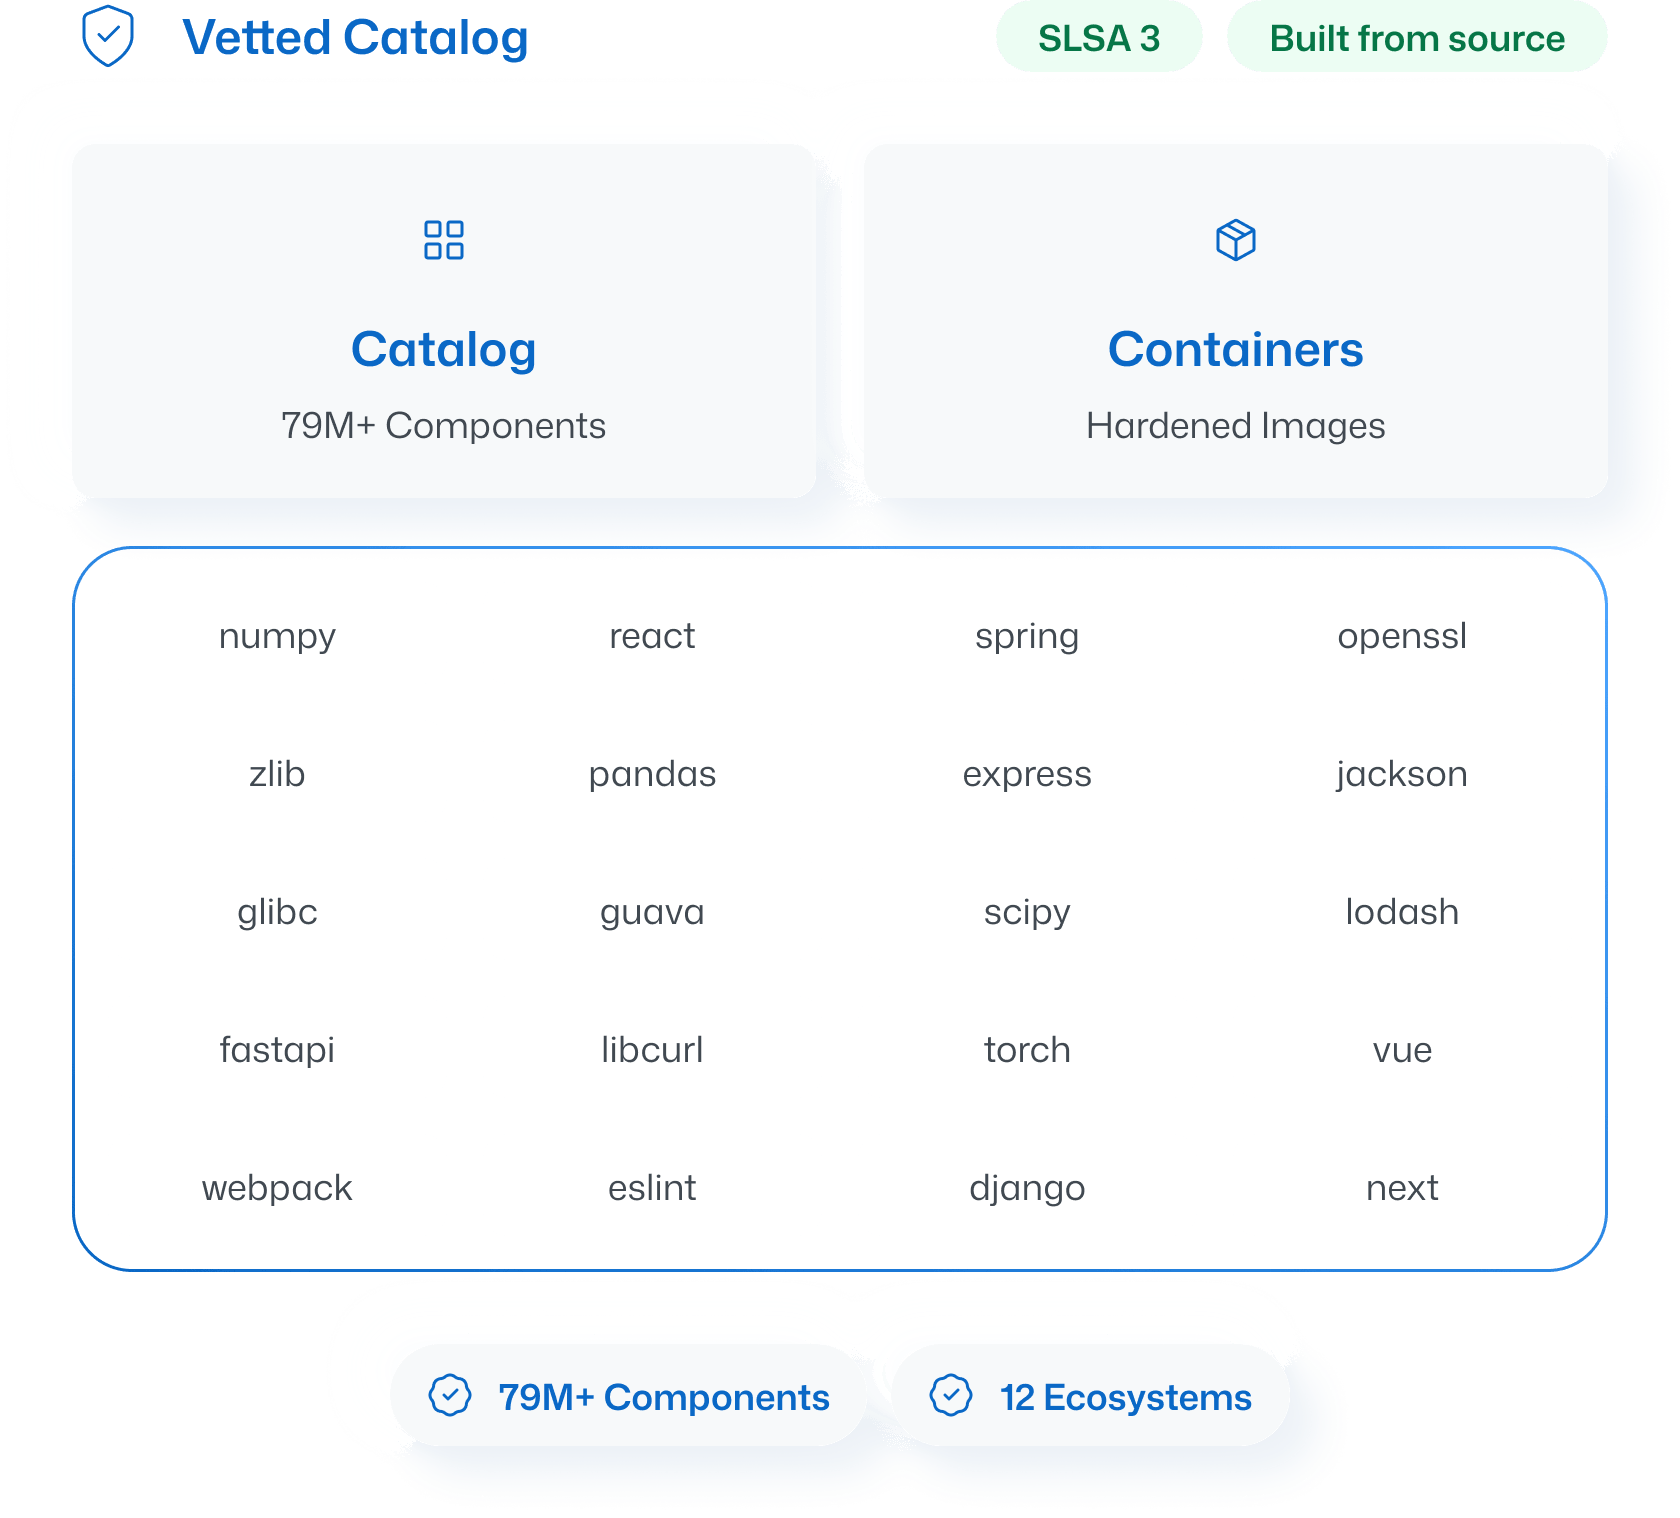
ソースコードからバイナリまで検証済み
すべてのコンポーネントは、SLSA レベル 3 のインフラストラクチャ上でオリジナルのソースコードからビルドされており、悪意のあるパッケージがカタログに入る前にブロックされます。
1 つのカタログに12 の言語エコシステムを網羅
貴社の技術スタックは複数の言語にまたがっている可能性が高いですが、ほとんどのプロバイダーは 1 つのエコシステムしかカバーしておらず、残りのオープンソースは管理対象外となっています。ActiveState は、Python、Java、JavaScript、Go、R、C、Rust、.NET などを単一のソースから提供し、すべての推移的依存関係や OS レベルの依存関係も網羅しています。
継続的な修正対応
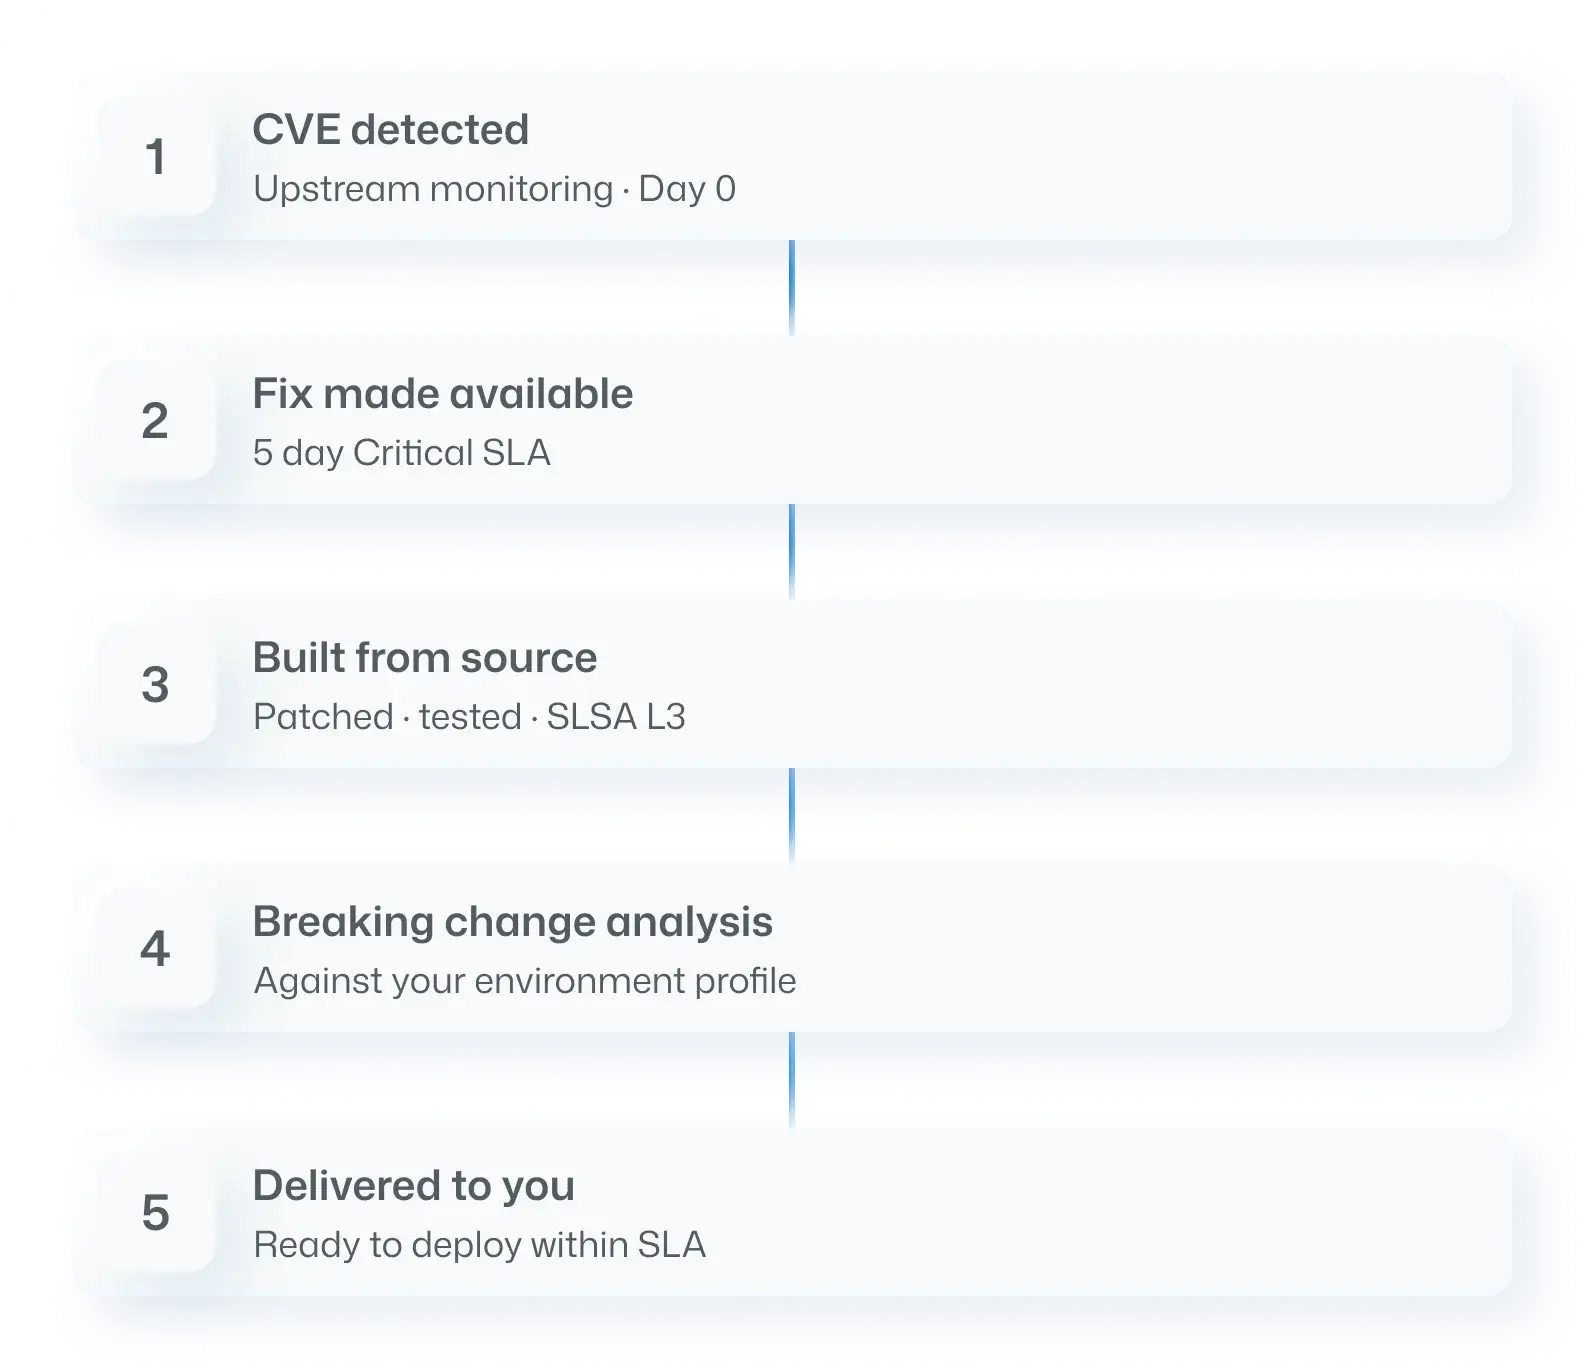
ActiveState では、上流のソースを継続的に監視し、修正プログラムがリリースされるたびにパッケージをビルドしています。当社の SLA では、重大 (Critical) な CVE については 5 営業日以内、高 (High) の CVE については 10 営業日以内の対応を保証しています。
毎日のセキュリティフィード
すべてのコンポーネントについて、既知の脆弱性に対する監視が行われています。更新は 24 時間ごとに実施されます。
互換性破綻の分析
アップデートがリリースされる前に、ActiveState は機能に不具合が生じる可能性のある箇所と、その修正方法を特定します。
約 95 %
公開レジストリと比較した CVE の削減数
最大 30 %
手動による修正作業から削減された開発者の工数
25 年以上
オープンソース ビルドに関する専門知識
GetSecure のオープンソース版を入手する2 つの方法
よくある質問
ActiveState ライブラリとは?
12 の言語エコシステムにまたがる 7,900 万以上のオープンソースコンポーネント(すべての推移的依存関係および OS レベルの依存関係を含む)。ActiveState ライブラリには、パッケージ、コンテナイメージ、言語ランタイムが含まれており、すべての ActiveState 製品の基盤となっています。
ActiveState ライブラリは、PyPI、npm、DockerHub とどう違うのですか?
公開レジストリは、完全性が保証されていない事前コンパイル済みのバイナリを配布しています。ActiveState はすべてのコンポーネントをソースからビルドし、既知の悪意のあるパッケージをブロックし、完全な出所情報を提供します。
私のチームにはどの ActiveState 製品が適していますか?
「Curated Catalog」は、既存のツールを通じて個別のパッケージを利用したいチーム向けです。「Secure Containers」は、コンテナ化されたデプロイメント向けです。「Managed Distributions」は、完全かつ管理された言語環境を必要とするチーム向けです。
ActiveState はどのようなコンプライアンス基準をサポートしていますか?
すべてのコンポーネントには、完全な来歴情報、署名付き SBOM、およびライセンス メタ データが付属しており、FedRAMP、SOC 2、およびその他のソフトウェア サプライチェーンの透明性フレームワークに対応しています。
ご不明な点がございましたら
ぜひ弊社チームにご相談ください。
オープンソースの信頼性を確保
ActiveState ライブラリがお客様のスタック、セキュリティ要件、ワークフローにどのように適合するかをご確認ください。