セキュアなコンテナ
OS からアプリケーション層までを保護
一般的なプログラミング言語やオープンソース アプリ向けの、最小限かつ堅牢化されたコンテナ イメージ。すべてのレイヤーはソースからビルドされ、継続的に修正・改善されています。
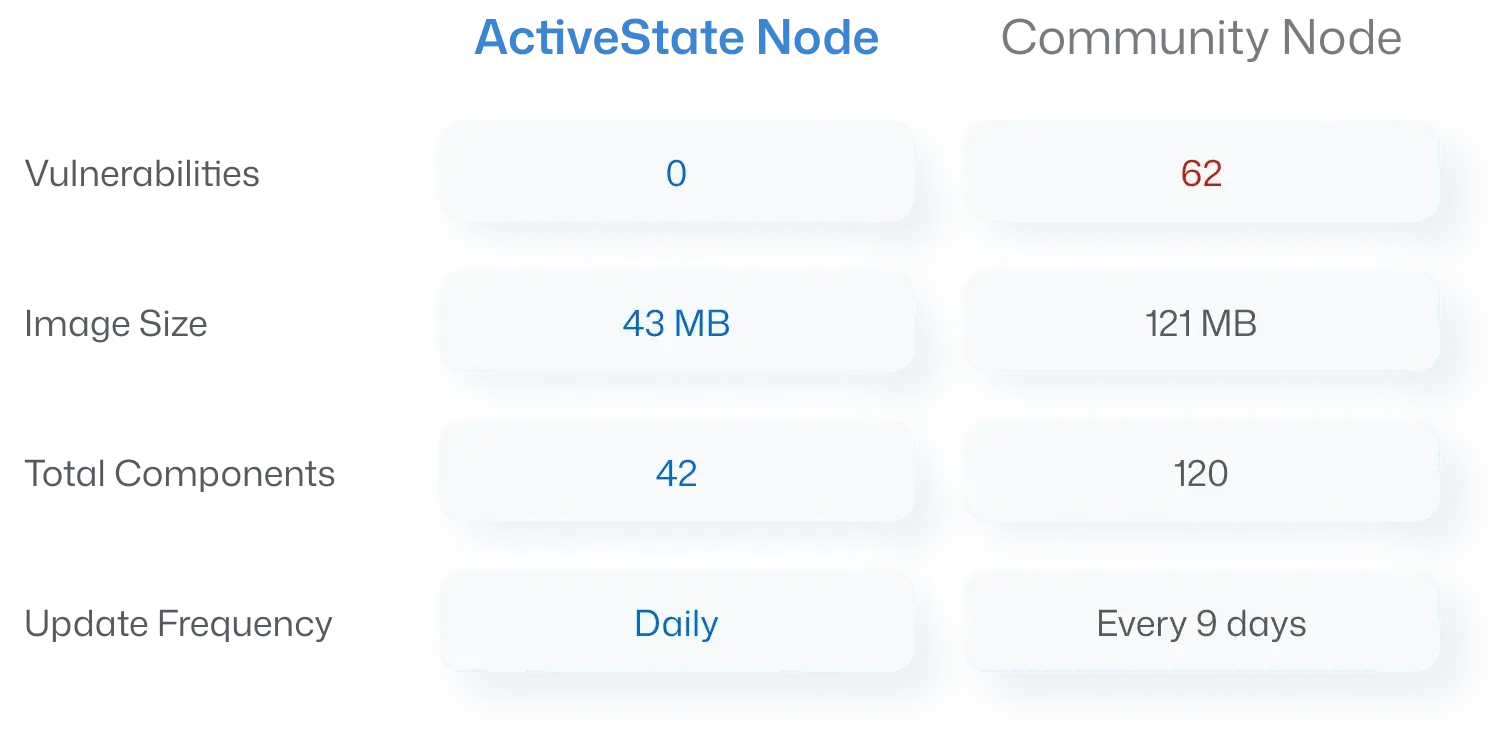
コミュニティ イメージに比べて CVE が99 % 少ない
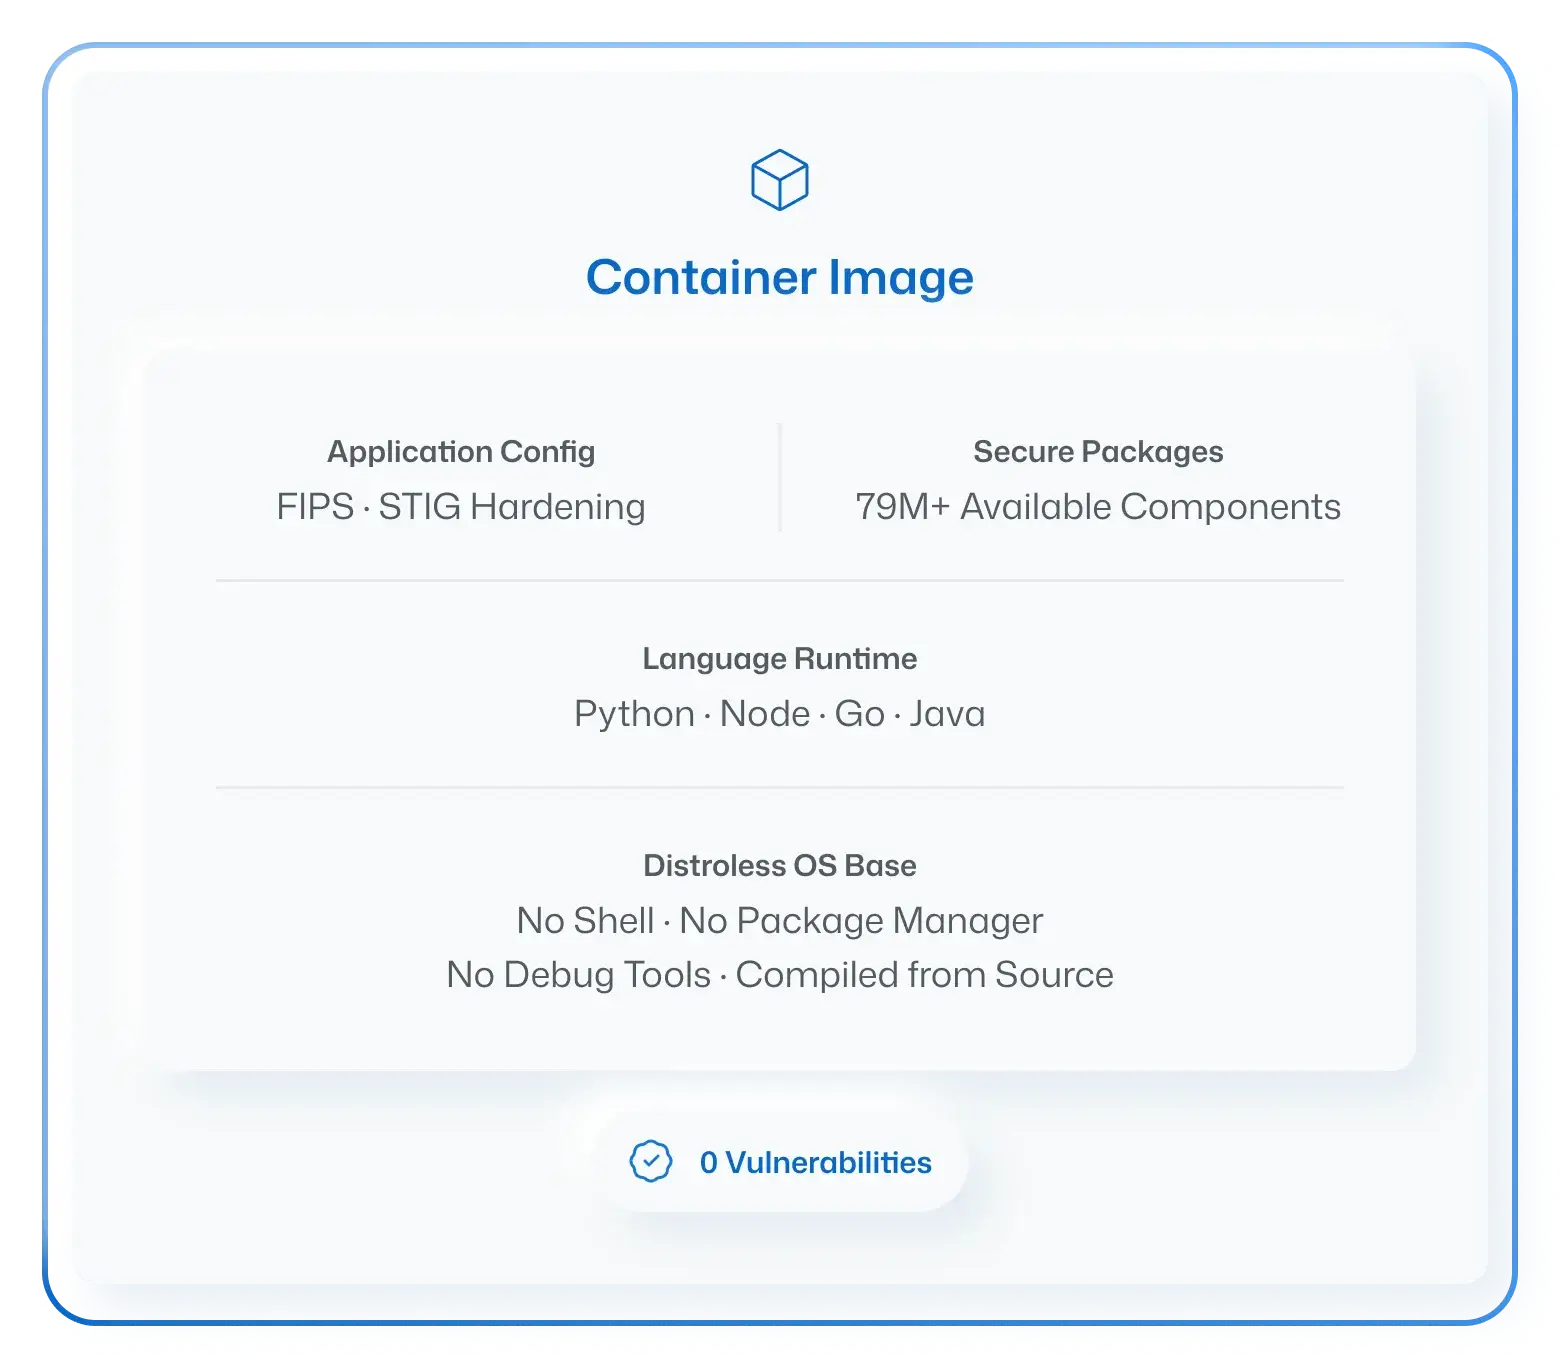
シェル、パッケージ マネージャー、デバッグ ツールを一切含まない、カスタム仕様のディストロレス ベースです。すべてのコンポーネントがソースからコンパイルされています。
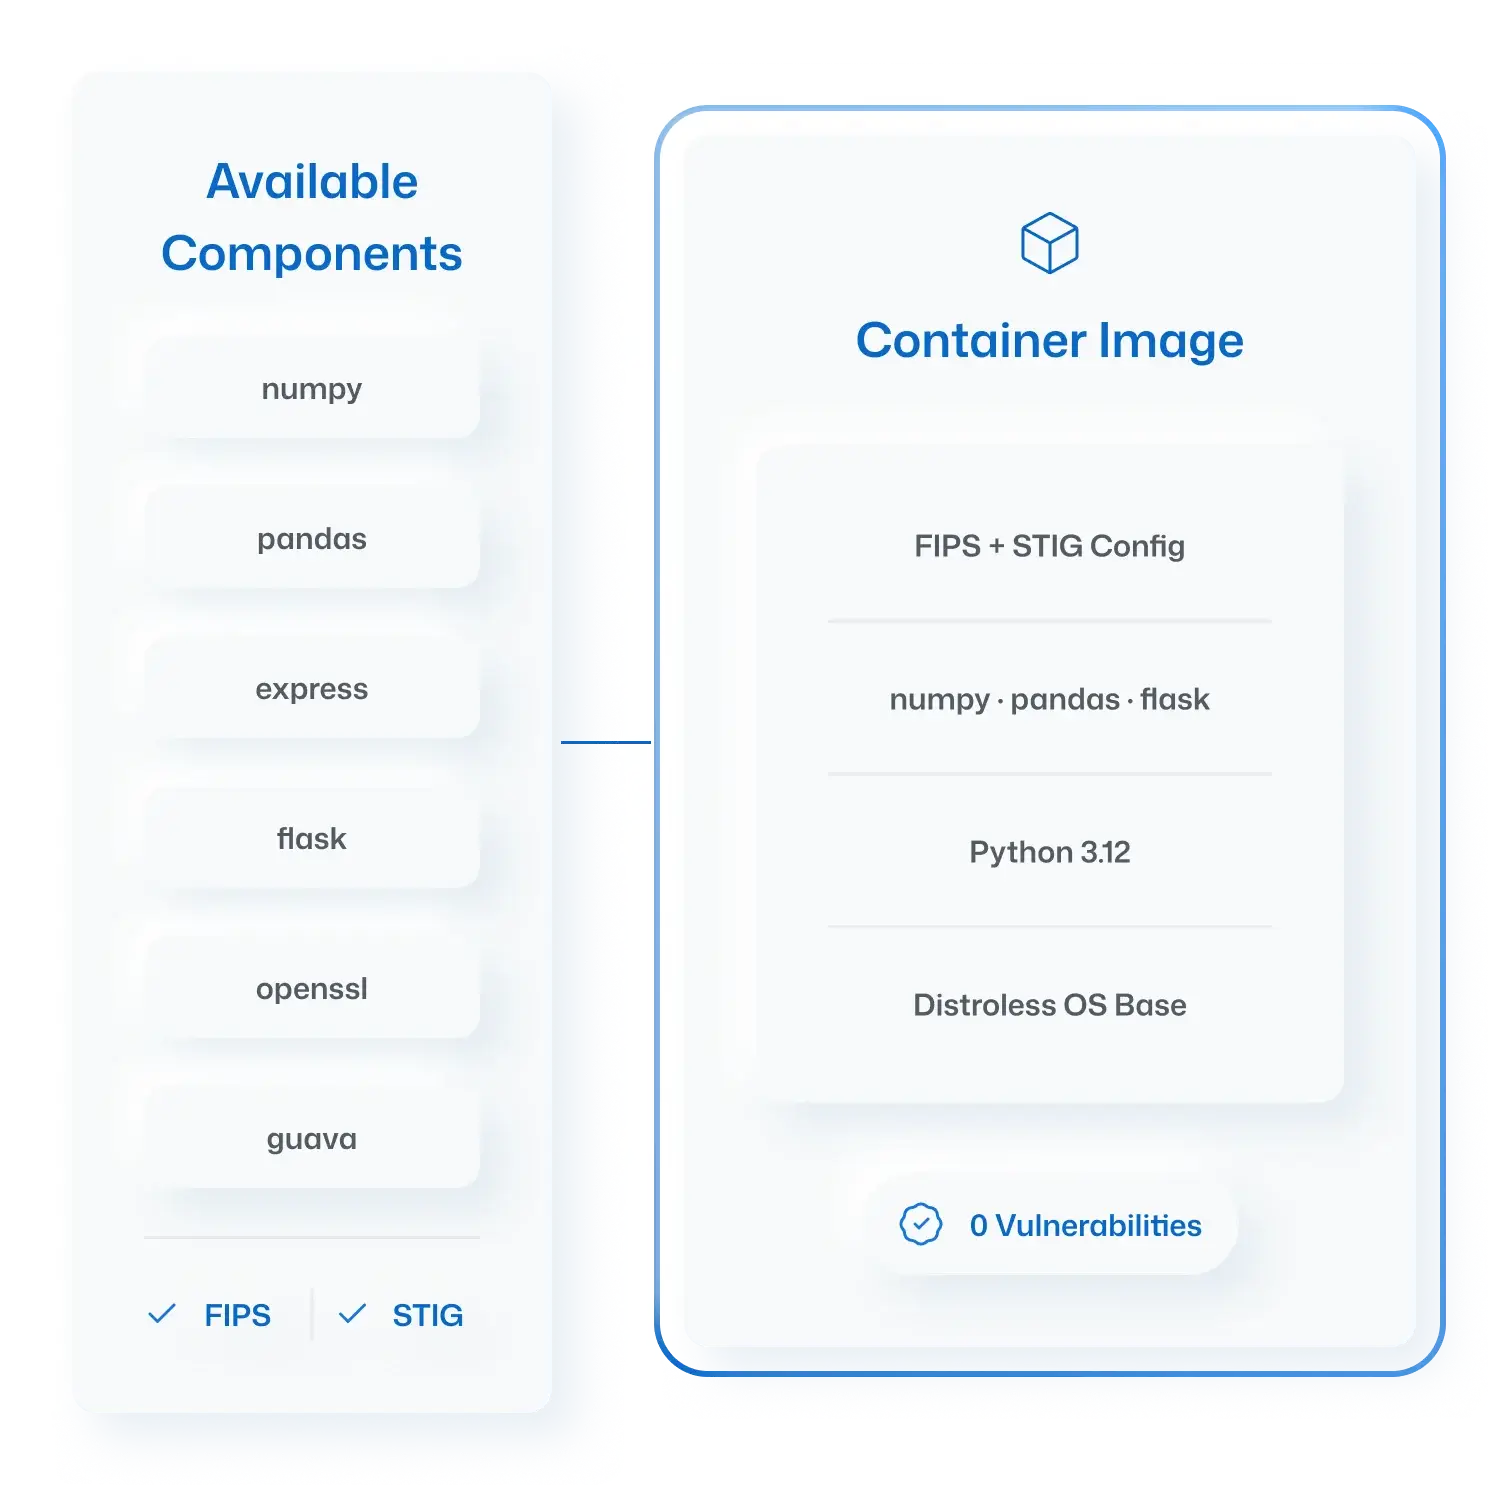
安全なコンポーネントで任意のイメージをカスタマイズ
カタログからベースを選択するか、ゼロから構築できます。パッケージ、言語ライブラリ、設定を追加でき、すべて SLSA レベル 3 の来歴保証が適用されます。
パッケージおよび OS レベルの依存関係を追加または削除する
セキュアな言語ライブラリを含める
(Python、Node、Go、Java など)
FIPS や STIG ハードニングなどのコンプライアンス設定を適用する
新たな CVE が見つかりましたか?
すでに修正済みです
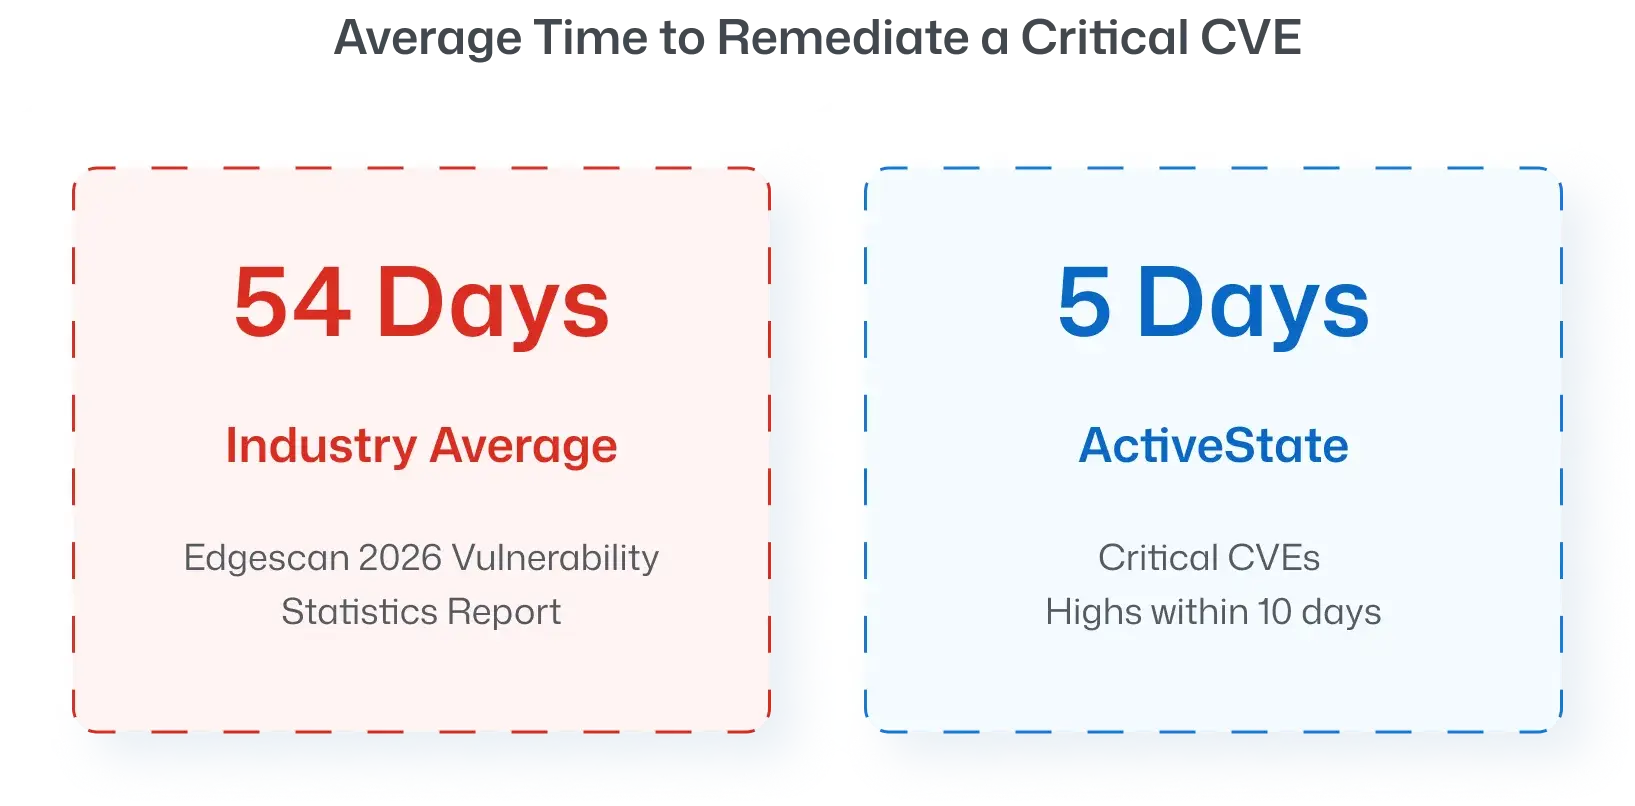
すべてのイメージは継続的に修正され、当社の SLA に基づいてビルドされています: 重大 (Critical) の CVE は 5 営業日、高 (High) は 10 営業日、その他は 30 営業日以内に対応します。
「ActiveState がセキュリティや複雑な問題を代行してくれるので、もうあまり深く考える必要がありません。」
Stacy Leon
Sr. Technical Specialist, Siemens
イメージに組み込まれたコンプライアンス
すべてのイメージには、完全なトレーサビリティを確保するために、ビルド時の SBOM、暗号署名、および VEX アドバイザリが含まれています。
オンデマンドで利用可能な FIPS 準拠イメージ
あらゆるカスタム ビルド向けの STIG ハードニング
ソースからデプロイまでの完全な来歴追跡
カスタム ビルドの仕組み
1
スタックの選択
ベース イメージ、必要なパッケージ、言語 ライブラリ、およびコンプライアンス要件を選択してください。
2
当社がイメージを構築します
ActiveState は、セキュアなソース コンパイル済みコンポーネントと SLSA レベル 3 のビルド インフラストラクチャを使用して、お客様のイメージを構築します。
3
レジストリからデプロイ
プライベート レジストリ経由でカスタム イメージにアクセスし、CI/CD パイプラインに直接統合できます。
よくある質問
ActiveState のイメージがより安全である理由は?
ActiveState のイメージは、シェル、パッケージ マネージャー、デバッグ ツールを一切含まず、必須の依存関係のみに絞り込まれています。毎晩再構築されるため、脆弱性は本番環境に到達する前に修正されます。
ActiveState イメージの修正に関する SLA はどのようになっていますか?
「重大(Critical)」の CVE については 5 営業日、「高(High)」については 10 営業日、その他については 30 営業日です。毎晩再構築され、自動的に修正が行われます。
ActiveState イメージは FIPS および STIG に対応していますか?
すべてのイメージには、SBOM、暗号署名、および VEX アドバイザリが付属しています。FIPS および STIG 準拠の強化は、ご要望に応じて対応可能です。
コンテナの CVE 件数がゼロになるのをご確認ください
ActiveState Containers の詳細、価格については、お問い合わせください。